仮に、サイトの管理会社から「通信の防御は設定済みです」と連絡が届き、別の案内で「PHPをすぐ更新してください」と読んだら、対応は終わったのか、それとも作業が残っているのか。これは説明のための仮の場面だ。
「対策済み」は、サイトに届く通信を遮る仕組みと、サーバーで動くソフトの欠陥を直す更新のどちらを指すかで意味が変わる。2026年10月21日付の公式案内を中心に、10月23日時点で確認できることをたどる。
通信を守ることと、PHPを直すこと
PHPは、WordPressなどのサイトをサーバー側で動かすソフトウェアだ。PHP公式の10月21日の告知は、二つの重大な欠陥に対応する更新を案内した。条件によっては、ログインしていない第三者にサーバー上で意図しない処理を実行されるおそれがある。問題はWordPressだけに固有のものではない。
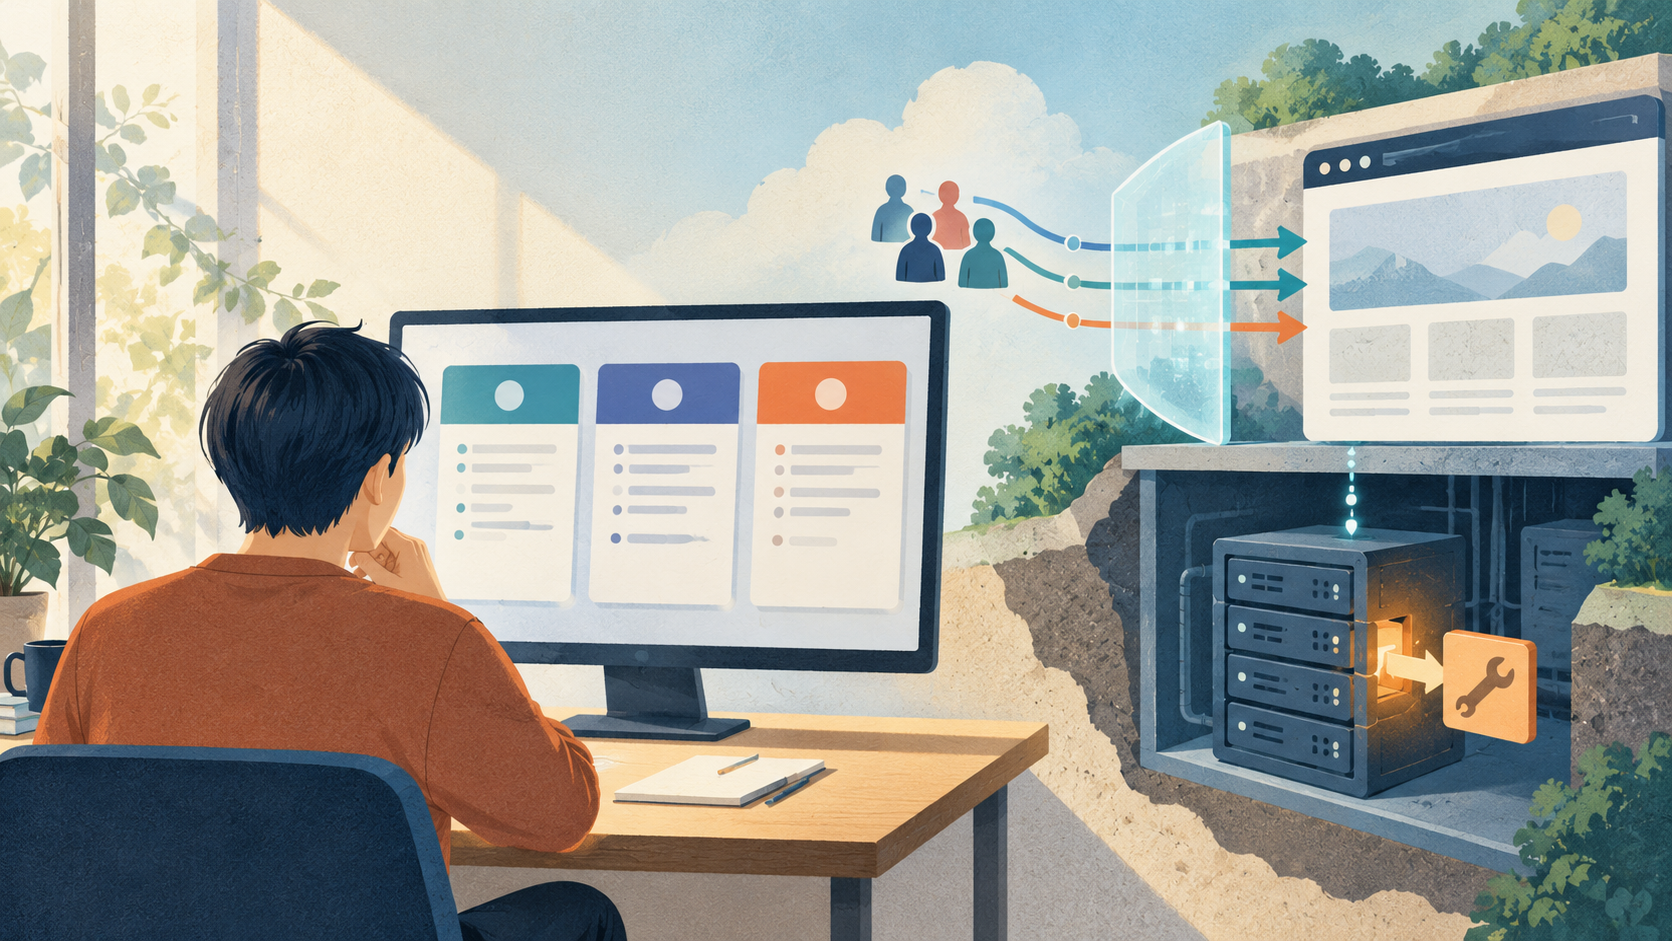
一方、Cloudflareの10月21日の記事は、今回のPHPの問題に向けたWAFの保護を説明している。WAFは、サイトに届く通信を検査し、攻撃と判断した通信を遮る仕組みだ。同社は、WAFを利用する顧客向けに無料プランを含めて保護ルールを展開したと述べている。有料プランの利用者には、対象の管理ルールが遮断する設定で配置されているか確認するよう案内した。
同じCloudflareの記事は、WAFを有効にしたまま、PHPの修正を早く適用するよう勧めている。通信を入口で遮る対策が働いていても、サーバーのPHP自体を更新したことにはならない、という整理だ。また、同社の説明だけで、自分のサイトの設定や、保護の仕組みを通らない通信まで確認済みとは言えない。
この記事にはDaniele Molteni、Dan Jones、Kuber Nandwaniの3人の名がある。3人による一つのCloudflare記事であり、独立した三つの検証結果ではない。保護の展開は提供元の説明として読み、実際の設定とPHPの更新状況はそれぞれ確かめる必要がある。
WordPressを使う人は、どこを見るか
WordPress公式の10月21日の記事は、John Blackbournの署名で、サイト所有者にPHPの更新を促している。WordPress本体やプラグインの更新を確認しただけでは、サーバーで動くPHPの版まで確かめたことにはならない。
同記事が示す確認先は、WordPress管理画面の Tools > Site Health > Info > Server だ。利用中のPHPの版をそこで確認できる。ホスティング事業者の管理画面にも版の情報がある場合がある。サーバー側の更新を事業者に任せているなら、その事業者の案内も確認したい。
署名は、この案内の発信者を確かめる手がかりになる。ただし、John Blackbournが記事を書いたことは、個々のサイトのPHPが更新済みだという証明ではない。知りたいのは、記事の発信者の名前に加え、自分のサイトで実際に動いている版と、その更新を担う相手だ。
安全上の報告は、どう確かめられるのか
対策を読むときには、警告がどのように確かめられたかも気になる。PHP Foundationが10月14日に公開した解説で、Alexandre DauboisはPHPセキュリティチームの一員として、届いた報告の扱いを説明している。チームはFoundationとは別に運営され、報告を人が読み、再現を試み、分類方針に照らして判断するという。
報告の処理には自動化やAIも使う一方、深刻度の判定と修正の作成・確認は人が担うと説明されている。報告者には、問題を起こす最小限のPHPプログラムやPHPの版を示すよう求めている。「危険らしい」という文章と、再現を確かめた報告を分けて考えるための手がかりだ。
この解説は10月21日の更新より前に出た、報告を扱う過程についての記事である。個別の修正手順でも、自分のサーバーが安全かどうかを判定する資料でもない。ここでも、発信者の立場と、その記事が答えている問いを分けて読む必要がある。
Node.jsの告知にも、対象を読む手がかりがある
Node.jsも、ウェブサービスなどのプログラムを動かすためのソフトウェアだ。Node.jsプロジェクトの10月21日付の公式告知には、22系、24系、26系の更新版として、それぞれv22.23.4、v24.22.1、v26.12.1へのリンクがある。ただし、告知に並ぶ問題がすべて同じ系列を対象にするわけではない。例えば、CVE-2026-106070は26系、CVE-2026-105482は三つの系列が対象と記されている。
告知上にはTNJPという表示があるが、提供された資料から実名や所属は確認できない。肩書を推測するより、Node.jsプロジェクトの公式告知として、利用中の版、該当する問題、使っている機能を照らすほうが確かだ。Cloudflareが説明した今回のPHP向けWAF保護を、Node.jsのすべての問題への対策として読み替えることもできない。
ここからは筆者の整理だ。仮の連絡場面で「対策済み」と聞いたら、「どのソフトの、どの問題について、何を確認しましたか」と尋ねると話が具体的になる。通信の保護設定なのか、PHPやNode.jsの更新なのか。発信者の名前は出発点であり、最後に確かめたいのは、自分のサイトに当てはまる対策の中身だ。